 Victor Arias
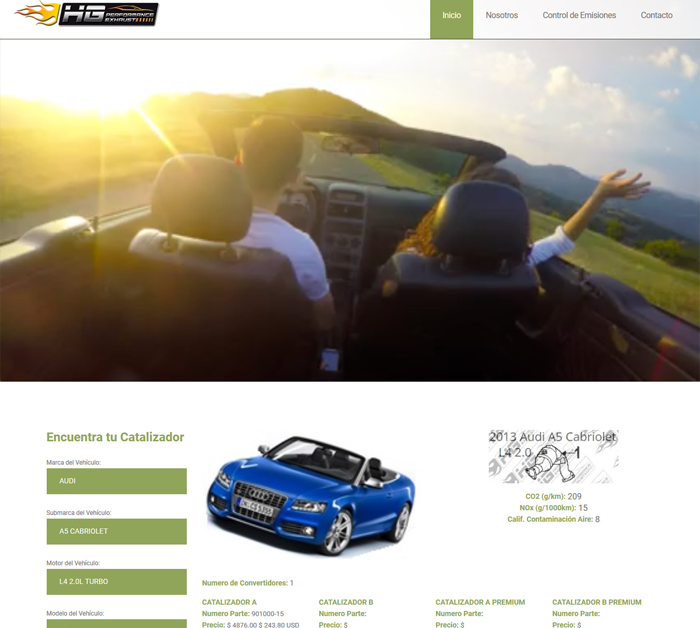
HD Catalizadores Premium es una tienda de catalizadores y recambios sobre PrestaShop a la que hicimos una auditoría técnica y de seguridad: se midió el rendimiento, se revisó el SEO técnico, se buscaron vulnerabilidades, se comprobó el estado de las actualizaciones y de las copias de seguridad y se corrigieron los hallazgos. Tras la corrección el tiempo de carga bajó un 58% y el sitio quedó sin vulnerabilidades críticas.
| Cliente | HD Catalizadores Premium |
| Sector | Recambios y catalizadores de automóvil |
| Servicio | Auditoría Informática |
| Tecnologías | PrestaShop, Auditoría de rendimiento, SEO técnico, Auditoría de seguridad, Actualizaciones y código, Copias de seguridad, Corrección de vulnerabilidades |
| Duración | 4-6 semanas |
| Nuestro rol | Auditoría técnica y de seguridad del catálogo PrestaShop: rendimiento y velocidad de carga, SEO técnico, revisión de vulnerabilidades, actualizaciones y estado del código, copias de seguridad y corrección de los hallazgos. |
| Publicado | 16 de agosto de 2024 |
Una tienda online no se rompe de golpe: se va poniendo lenta, acumula versiones antiguas y deja abiertas puertas que nadie mira porque todo sigue funcionando. Hasta que un día el problema se descubre por una venta perdida o por algo peor.
HD Catalizadores Premium es una tienda de catalizadores y recambios sobre PrestaShop a la que hicimos una auditoría técnica y de seguridad: se midió el rendimiento, se revisó el SEO técnico, se buscaron vulnerabilidades, se comprobó el estado de las actualizaciones y de las copias de seguridad y se corrigieron los hallazgos. Tras la corrección el tiempo de carga bajó un 58% y el sitio quedó sin vulnerabilidades críticas.
El reto: una tienda que vende no se puede permitir parar
Un catálogo de recambios tiene una particularidad: su cliente llega buscando una pieza concreta, muchas veces desde el taller y con prisa. No hay margen para una web que tarda o que falla, y menos para una que se cae.
La velocidad se paga en ventas
Cada segundo de carga es un cliente menos. Y no se trata solo del visitante: el rendimiento también afecta a cómo los buscadores rastrean e indexan el catálogo, que en una tienda con cientos de referencias es la principal fuente de tráfico.
Las vulnerabilidades no avisan
Un PrestaShop sin actualizar es un sistema conocido: sus versiones antiguas y sus módulos de terceros son los puntos de entrada habituales. El problema no es que exista un fallo, es descubrirlo cuando ya ha servido para algo.
Nadie audita lo que funciona
Es la razón por la que estas revisiones se posponen: mientras la tienda vende, no parece urgente. Por eso conviene tratarlas como mantenimiento y no como emergencia, que es la única forma de hacerlas con calma y sin perder ventas por el camino.
La solución: auditar rendimiento, SEO y seguridad
La auditoría se hizo sobre el PrestaShop en producción, sin montar un entorno paralelo: se midió el estado real, se revisó el código y la configuración, y los hallazgos se corrigieron en el mismo sitio. Todo en un solo trabajo, porque rendimiento y seguridad se arreglan en los mismos lugares.
 El cliente de esta tienda es un taller: si el catálogo tarda o falla, la pieza se busca en otro sitio.
Rendimiento y velocidad de carga
Se revisaron las causas habituales de lentitud: peso y formato de las imágenes del catálogo, caché, consultas de base de datos y módulos que cargan recursos sin aportar nada. En una tienda con muchas referencias y fichas con foto, el peso de las imágenes es casi siempre el primer factor a corregir.
SEO técnico y estructura
Se comprobó lo que los buscadores necesitan para entender el catálogo: indexación de las fichas, estructura de URLs, duplicados entre variantes de un mismo producto, metadatos y enlaces internos entre categorías. Un catálogo bien estructurado se rastrea mejor y convierte mejor.
Seguridad, actualizaciones y copias de seguridad
Se buscaron vulnerabilidades en el núcleo y en los módulos, se actualizó lo que estaba desactualizado y se revisaron los permisos y los accesos. Y se comprobó lo que casi nunca se comprueba: que las copias de seguridad existen y que se pueden restaurar, porque una copia que no se puede restaurar no es una copia.
Cómo lo hicimos en cuatro a seis semanas
El orden del trabajo importa: primero medir, después corregir por orden de riesgo y, al final, volver a medir. Sin la medición previa no hay forma de saber si la corrección sirvió, y sin la medición final el resultado queda en una opinión.
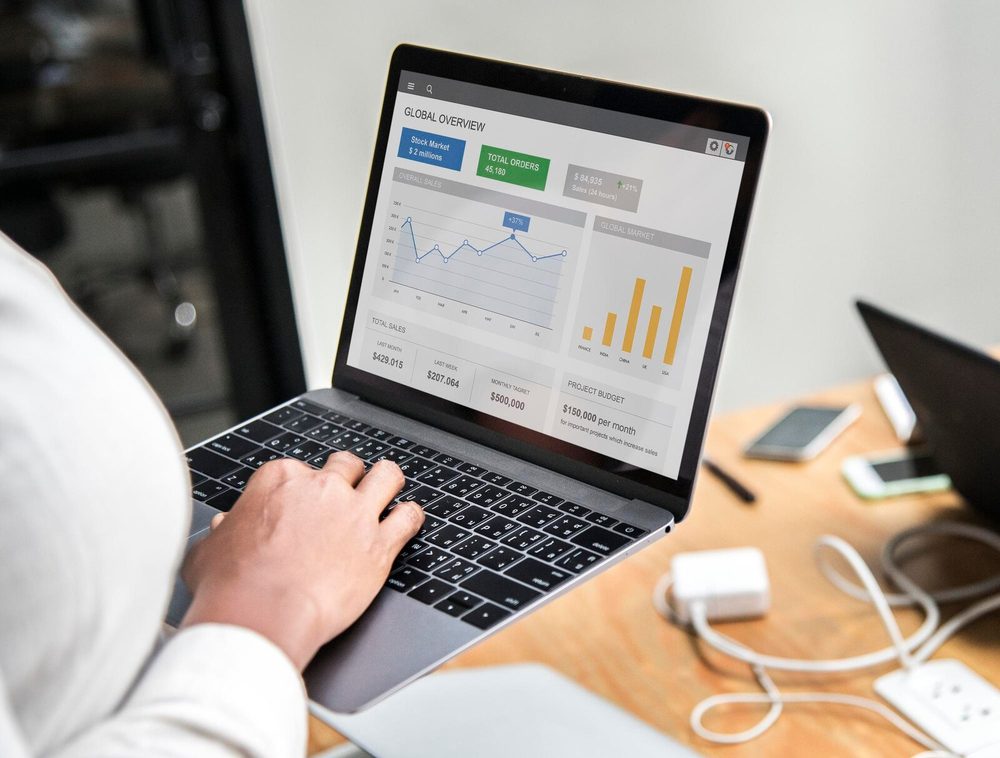 La auditoría se mide antes y después: sin datos previos no se puede demostrar que la corrección funcionó.
Medir antes de tocar
Se registró el punto de partida: tiempos de carga, peticiones, peso de página, estado de las versiones y hallazgos de seguridad. Esa foto inicial es la referencia contra la que se compara todo lo que viene después, y la que permite poner cifras al resultado en lugar de impresiones.
Corregir por orden de riesgo
Los hallazgos se priorizaron por impacto: primero lo que expone el negocio —vulnerabilidades y copias de seguridad—, después lo que frena las ventas —velocidad y SEO técnico— y por último las mejoras que se pueden planificar. Corregir por orden de riesgo evita que una lista larga de tareas pequeñas aplace lo que de verdad importa.
Resultados
El trabajo se entregó con los hallazgos corregidos y el sitio en producción sin interrupciones para las ventas. Estas fueron las necesidades y cómo se resolvieron:
| Necesidad | Cómo se resolvió |
| Una tienda que tarda en cargar | Optimización de rendimiento (imágenes, caché y consultas) |
| Que los buscadores entiendan el catálogo | Revisión de SEO técnico y de estructura |
| Software acumulando versiones antiguas | Actualización de PrestaShop y de sus módulos |
| Posibles accesos no autorizados | Búsqueda y corrección de vulnerabilidades |
| Un fallo podría llevarse el catálogo | Comprobación de copias de seguridad y de su restauración |
| Que el informe no se quede en un cajón | Corrección de los hallazgos por orden de riesgo |
Los resultados medidos del trabajo: el tiempo de carga bajó un 58% y el sitio quedó con 0 vulnerabilidades críticas. Los dos datos son las dos caras de lo mismo: una tienda rápida vende más y una tienda sin agujeros conocidos deja de ser un objetivo fácil.
Qué revisa una auditoría web y de seguridad
Si tienes una tienda online y no la has revisado en años, estos son los puntos que conviene mirar antes de que lo haga otro:
- Velocidad de carga y peso de página, que es lo primero que nota el cliente y lo que condiciona el rastreo.
- SEO técnico del catálogo: indexación de fichas, URLs, duplicados y enlaces internos entre categorías.
- Versiones del núcleo y de los módulos, porque el software antiguo es la vía de entrada más común.
- Permisos y accesos, para saber quién puede hacer qué dentro del sistema.
- Copias de seguridad restaurables, no solo existentes: una copia que no se restaura no protege nada.
- Corrección de los hallazgos, que es lo único que convierte una auditoría en una mejora.
Si quieres saber cómo está tu tienda por dentro, en la página de auditoría informática contamos cómo lo trabajamos, y puedes escribirnos para revisarlo juntos.
Preguntas frecuentes
¿Cada cuánto hay que auditar una tienda online?
Al menos una vez al año, y siempre después de un cambio grande —una migración, un rediseño, una campaña fuerte—. El software envejece, los módulos se quedan atrás y las vulnerabilidades aparecen con el tiempo, no de golpe, así que la revisión periódica es lo que evita descubrirlas por un incidente.
¿Por qué auditar rendimiento y seguridad en el mismo trabajo?
Porque se resuelven en los mismos sitios: caché, imágenes, consultas, versiones del software y módulos. Separarlas obliga a tocar dos veces la misma configuración, y el riesgo de dejar algo a medias se duplica. En una tienda que vende a diario, cada intervención cuenta.
¿Qué se hace con los hallazgos de la auditoría?
Corregirlos. Un informe que no se ejecuta deja el problema exactamente donde estaba, solo que ahora está documentado. La auditoría termina cuando el tiempo de carga baja y las vulnerabilidades críticas dejan de existir, no cuando se entrega el documento.
¿Cuánto tarda una auditoría web y de seguridad?
Este trabajo se entregó en cuatro a seis semanas. El calendario lo marcan la medición inicial, la revisión de rendimiento, SEO técnico, código, actualizaciones y copias de seguridad, y la corrección de los hallazgos por orden de riesgo.